Toda vez que você digita uma senha, recebe um código no celular para confirmar uma transferência ou assina um documento digitalmente, há um conjunto de regras técnicas trabalhando em segundo plano. Essas regras têm nome: são os princípios da segurança da informação. Conhecê-los é o primeiro passo de qualquer pessoa que pretenda atuar na área, prestar concurso em cargos de tecnologia ou simplesmente proteger melhor os dados sob sua responsabilidade.
Neste texto você vai encontrar uma definição objetiva de segurança da informação, a explicação dos cinco pilares que sustentam a disciplina, exemplos de aplicação no dia a dia, um roteiro para começar a estudar do zero e indicações de cursos online.

O que é segurança da informação
Segurança da informação é o conjunto de políticas, processos, controles técnicos e comportamentos destinados a proteger a informação contra acesso indevido, alteração não autorizada, destruição e indisponibilidade, ao longo de todo o seu ciclo de vida.
Duas observações ajudam a delimitar o conceito. A primeira é que a proteção alcança a informação em qualquer suporte, o que inclui bancos de dados, mensagens em trânsito na rede, arquivos em nuvem, documentos impressos em um armário e conversas em uma sala de reunião. A segurança da informação é, portanto, mais ampla do que a segurança digital, que se concentra no ambiente computacional. A segunda é que a disciplina se apoia em três frentes que caminham juntas: tecnologia, processos e pessoas. Um firewall bem configurado perde eficácia quando a senha de administrador está anotada em um post-it, e a melhor política interna se torna inócua quando ninguém a conhece.
Essa proteção é estruturada a partir de princípios, também chamados de pilares ou atributos da informação. São eles que transformam uma intenção genérica de “proteger dados” em objetivos verificáveis, com controles próprios e formas específicas de medição.
Quais são os princípios da segurança da informação
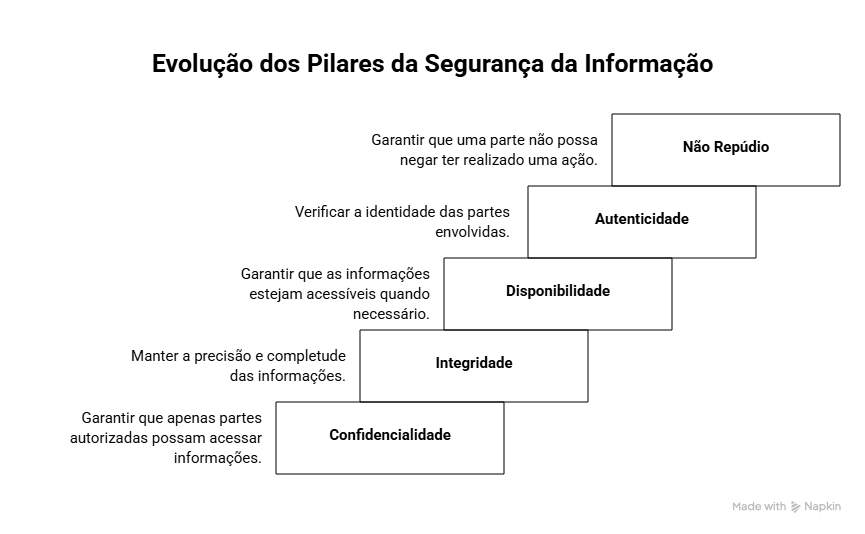
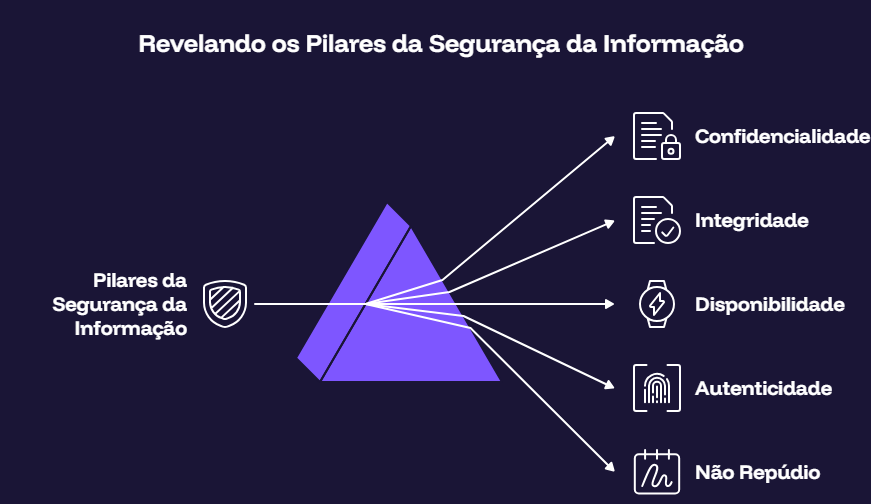
O núcleo histórico da disciplina é a tríade CID, formada por confidencialidade, integridade e disponibilidade. À medida que as transações passaram a ocorrer entre partes que nunca se encontram fisicamente, dois atributos se somaram a esse núcleo e hoje integram a lista de pilares nas normas técnicas e nos editais de concurso: autenticidade e não repúdio. São cinco princípios, portanto.
Confidencialidade
A confidencialidade garante que a informação seja acessível somente a quem está autorizado a conhecê-la. O objetivo é impedir a divulgação a pessoas, sistemas ou processos que não tenham necessidade legítima de acesso.
Os controles típicos são o uso de criptografia em repouso e em trânsito, a gestão de identidades e acessos, a segregação de funções, a classificação da informação em níveis de sigilo e a aplicação do princípio do menor privilégio, pelo qual cada usuário recebe apenas as permissões estritamente necessárias para executar suas atribuições. O vazamento de uma base de clientes é a violação mais conhecida desse pilar.
Integridade
A integridade assegura que a informação permaneça completa, exata e livre de alterações não autorizadas, seja por ação deliberada, seja por falha técnica ou erro humano. O que se protege aqui é a confiança no conteúdo.
Funções de hash, assinaturas digitais, controle de versões, trilhas de auditoria, validação de entrada de dados e rotinas de conciliação são os mecanismos usuais. Quando um extrato bancário exibe um valor diferente do que foi efetivamente transacionado, houve falha de integridade.
Disponibilidade
A disponibilidade garante que a informação e os serviços que a processam estejam acessíveis aos usuários autorizados sempre que necessário. É o pilar mais visível ao público, porque sua quebra interrompe a operação de forma imediata e perceptível.
Sustentam esse princípio a redundância de infraestrutura, o balanceamento de carga, a política de backup com testes periódicos de restauração, o plano de continuidade de negócios, a proteção contra ataques de negação de serviço e a gestão de capacidade. Um ataque de ransomware atinge simultaneamente a disponibilidade, ao cifrar os dados, e a confidencialidade, quando há exfiltração prévia das informações.
Autenticidade
A autenticidade confirma que a informação provém de quem alega tê-la originado e que o usuário, o dispositivo ou o sistema é, de fato, quem se apresenta. Ela responde à pergunta sobre a origem, e por isso costuma ser tratada junto com os mecanismos de autenticação.
A autenticação multifator, os certificados digitais emitidos no âmbito da ICP-Brasil, a biometria, os tokens e os protocolos de federação de identidade são exemplos de controle. Vale distinguir os conceitos vizinhos: autenticação é o processo de comprovar a identidade alegada, autorização define o que aquela identidade pode fazer, e auditoria registra o que ela efetivamente fez.
Não repúdio
O não repúdio, também chamado de irretratabilidade, impede que o autor de um ato negue, de forma plausível, tê-lo praticado. Ele produz evidência técnica suficiente para vincular uma ação a um sujeito determinado, com data e hora.
A assinatura digital com chave privada sob controle exclusivo do titular, o carimbo de tempo, os registros de log íntegros e protegidos contra alteração e as cadeias de custódia digital cumprem essa função. É o pilar que dá sustentação jurídica ao ambiente eletrônico, do contrato assinado remotamente à petição protocolada em um sistema processual.
Os cinco pilares convivem em tensão permanente, e boa parte do trabalho de quem atua na área consiste em calibrar essa relação. Elevar a confidencialidade ao máximo, com camadas sucessivas de autenticação e bloqueios automáticos, tende a reduzir a disponibilidade e a empurrar o usuário para atalhos que fragilizam o conjunto, como o compartilhamento de credenciais. Ampliar a disponibilidade sem critério, liberando acessos para acelerar a operação, compromete a confidencialidade e dilui as trilhas que sustentam o não repúdio. Por isso, a decisão sobre o nível de proteção adequado nasce de uma análise de risco, que considera o valor da informação, o impacto de sua perda, a probabilidade da ameaça e o custo do controle. Segurança da informação é, nesse sentido, uma disciplina de gestão de risco apoiada em tecnologia, e a resposta correta varia conforme o contexto de cada organização.
Exemplos práticos de aplicação dos princípios
Os cinco pilares raramente aparecem isolados. Uma transferência via Pix ilustra bem a combinação: a criptografia do canal protege a confidencialidade, o valor e a conta de destino trafegam com verificação de integridade, a infraestrutura em alta disponibilidade sustenta a operação em qualquer horário, a autenticação por senha e biometria garante a autenticidade do pagador e o registro da transação assegura o não repúdio.
No ambiente corporativo, a lógica se repete em escala. O acesso de um analista ao sistema de folha de pagamento depende de perfil vinculado à sua função, o que atende à confidencialidade. As alterações salariais ficam registradas com autor e horário, o que atende à integridade e ao não repúdio. O backup diário testado permite retomar a operação depois de um incidente, o que atende à disponibilidade.
Na administração pública, os mesmos princípios orientam normas de observância obrigatória. A Lei Geral de Proteção de Dados exige que agentes de tratamento adotem medidas de segurança aptas a proteger dados pessoais e determina a comunicação de incidentes que possam acarretar risco relevante aos titulares. As normas da família ISO/IEC 27000, em especial a ISO/IEC 27001 e a ISO/IEC 27002, organizam esses controles em um sistema de gestão auditável. No Poder Judiciário, a Estratégia Nacional de Segurança Cibernética instituída pelo Conselho Nacional de Justiça levou os pilares à rotina dos tribunais, com exigências de governança, gestão de incidentes e continuidade de serviços.
O custo de ignorar esses princípios é mensurável. Segundo o relatório anual Cost of a Data Breach, da IBM, o custo médio de uma violação de dados no Brasil chegou a R$ 7,19 milhões em 2025, com alta de 6,5% em relação ao ano anterior, e o setor de saúde liderou o impacto financeiro, com média de R$ 11,43 milhões por violação. O phishing figurou como principal vetor inicial de ataque, presente em 18% dos casos, o que reforça o peso do fator humano na equação. Na edição seguinte do estudo, divulgada em julho de 2026, o custo médio global alcançou US$ 4,99 milhões, alta de 12% sobre o período anterior. Números como esses explicam por que a segurança da informação migrou da pauta técnica para a agenda de governança das organizações, com cobrança direta de conselhos de administração, órgãos de controle e autoridades de proteção de dados.
Como começar do zero em segurança da informação
Quem está partindo do zero tende a se perder entre ferramentas e siglas. O caminho mais eficiente é construir base antes de especialização, em quatro etapas encadeadas.
- Redes de computadores. É a fundação. Estude o modelo TCP/IP e suas camadas, endereçamento IP e sub-redes, DNS, DHCP, NAT, roteamento, TLS e o funcionamento do HTTP. Sem entender como o pacote trafega, a análise de um ataque se torna decoreba.
- Sistemas operacionais. Domine Linux em linha de comando, com permissões de arquivo, gerenciamento de usuários, processos, serviços e logs, e conheça a administração do Windows Server, especialmente o Active Directory. Aprender virtualização em seguida permite montar um laboratório próprio.
- Fundamentos de segurança. Com a base pronta, avance para criptografia aplicada, gestão de identidade e acesso, análise de vulnerabilidades, hardening de sistemas, resposta a incidentes e gestão de riscos. Nessa fase entram as normas ISO/IEC 27001 e 27002, os controles do CIS, a matriz MITRE ATT&CK e a legislação brasileira de proteção de dados.
- Prática deliberada. Monte um laboratório com máquinas virtuais, resolva desafios em plataformas de treinamento, participe de competições no formato capture the flag, documente cada exercício em um repositório público e automatize tarefas repetitivas com Python ou shell script. O portfólio funciona como prova de competência para quem ainda não tem experiência formal.
Concluída a base, as certificações profissionais funcionam como atalho de credibilidade no mercado privado e como diferencial em provas de títulos de concursos. Para quem está começando, a CompTIA Security+ é a porta de entrada mais reconhecida, por cobrir fundamentos de forma ampla e sem exigir experiência prévia comprovada. Em seguida, a trilha se ramifica conforme o objetivo: quem pretende atuar em segurança ofensiva costuma buscar certificações de teste de intrusão, com forte componente prático em laboratório; quem escolhe a segurança defensiva encontra credenciais voltadas a operações de centros de monitoramento e resposta a incidentes; e quem se dirige à gestão avança para certificações de auditoria e governança, além das formações em ISO/IEC 27001. Convém planejar esse percurso com calma, porque as certificações têm custo relevante e validade limitada, o que torna a escolha da ordem tão importante quanto a escolha do título.
O mercado recompensa esse esforço. Levantamento da Robert Half com gestores de contratação indica que 68% das empresas brasileiras planejavam ampliar contratações em tecnologia em 2026, e os profissionais de segurança da informação apareceram como os mais demandados no primeiro semestre, citados por 36% dos entrevistados.
Perguntas frequentes (FAQ)
1. Quais são os 3 princípios da segurança da informação?
São confidencialidade, integridade e disponibilidade, conhecidos como tríade CID. A eles somam-se, com frequência, a autenticidade e o não repúdio.
2. Como começar a estudar segurança da informação do zero?
Comece por redes de computadores e sistemas operacionais, avance para criptografia, gestão de acessos e resposta a incidentes, e pratique em laboratório virtual desde o início.
3. Qual é o melhor curso online de segurança da informação para iniciantes?
Para o primeiro contato, os cursos livres gratuitos e de curta duração resolvem bem. Para carreira, o curso superior de tecnologia em Segurança da Informação da Gran Faculdade oferece formação completa em EAD.
4. Faculdade de segurança da informação vale a pena?
Vale, porque entrega base estruturada em redes, sistemas e criptografia, além de diploma reconhecido pelo MEC, exigido em concursos públicos e em vagas sêniores do setor privado.
5. Quais são as principais empresas de segurança da informação no Brasil?
Entre as de maior destaque estão a ISH Tecnologia, uma das mais reconhecidas prestadoras de serviços gerenciados de segurança da América Latina, a Tempest Security Intelligence e a Vision Cybersecurity, que anunciaram fusão em setembro de 2026, além da Apura Cyber Intelligence e da Redbelt Security.
6. Quais cargos públicos exigem conhecimentos em segurança da informação?
Analistas e técnicos de tecnologia da informação em tribunais, na ABIN, no Banco Central, no Serpro e em agências reguladoras, além de cargos específicos de analista de segurança da informação já previstos em editais de tribunais estaduais.
Tiago Rabelo: Analista Judiciário do TJDFT. Especialista em Inovação, Inteligência Artificial e Robótica Educacional. Professor GRAN: PJe e Direito Digital. Professor na Escola Superior de Advocacia (OAB/DF) em IA Generativa para Advocacia. Livro: “Direito Digital” (2026).
Rede social: @prof.tiagorabelo Email profissional: pjetotal@gmail.com